2026年10月、Ledgerの端末から仮想通貨が抜き取られる被害が相次ぎました。
といっても、Ledgerそのものがハッキングされたわけではありません。犯罪グループが本物のLedgerを分解して中に盗み見用の部品を仕込み、それを販売店経由で売っていたのが原因です。
この改造されたLedgerを買ってしまった人が、設定時に画面に出る24単語(リカバリーフレーズ)を盗み見られ、資産を抜かれてしまいました。
被害が出たのは、東南アジアの販売店「CryptoBilis(クリプトビリス)」で売られていた端末です。ただ、日本のAmazonやヤフオクで売られていたLedgerからも、似たような仕組みの改造品が見つかっているという報告があります。
この記事では、事件のポイントと、今使っているLedgerのチェック方法、これから買う人が気をつけたいポイントをまとめています。
あいず
- 会社員ブロガー
- 株式投資歴7年・仮想通貨投資歴4年
- 妻と4歳の息子の3人暮らし
- 新しいモノに敏感な人がグッとくる情報をお届けします!
Ledgerの資金流出事件の経緯
2026年10月9日、東南アジアの販売店「CryptoBilis(クリプトビリス)」でLedgerを買った人たちから「資産がなくなった」という報告が相次ぎました。
CryptoBilisは、マレーシアやインドネシア、フィリピン地域のLedger正規販売店です。つまり、怪しい通販サイトではなく、正規のお店で買った端末に改造品が混ざっていたため、大きな問題になりました。
Ledger社はすぐに調査を始め、現在確認できた被害はすべてCryptoBilisで売られた端末に関係していることがわかっています。
なお、分析会社Bitqueryの調査によると、現時点の被害額は約1億200万ドル(約160億円)です。
 あいず
たとえるなら、家電量販店で買った新品のiPhoneに、盗み見用の部品が入っていたようなものです。
なぜLedgerから盗まれた?
Ledgerは、資産を動かすためのカギを「金庫のようなチップ」にしまっているので、本来はかなり安全な仕組みです。
ただ、初期設定のときだけは、この金庫をあけることができる「合鍵」として、24単語(リカバリーフレーズ)が画面に表示されます。今回の改造品は、この瞬間を狙っていました。
- 初期設定で、画面に24単語が表示される
- 中に仕込まれた部品が、その表示をこっそり読み取る
- スマホと同じ携帯回線で、犯人に送る
- 犯人がその24単語を使って、別の端末から資産を抜く
なお、仕込まれた部品には通信機能が入っていて、Ledgerをネットにつながなくても、部品だけで外に情報を送れるようになっていました。
あいずつまり、24単語を紙に書いて誰にも見せていなくても、表示された時点で犯人に渡っていたわけです。
Ledgerのチップが破られたわけではない
ここは誤解されやすいところですが、金庫(チップ)そのものは破られていません。Ledger社も、公式発表でチップやシステムに問題はなかったと説明しています。
イメージとしては、金庫をこじ開けられたのではなく、金庫から出てきた合鍵を横からのぞき見された、という感じです。
改造品はどうやって販売店に紛れ込んだ?
ここは、まだはっきり分かっていません。
Ledger社は、組織的な犯罪グループが何ヶ月もかけて本物のLedgerを買い集め、改造してから販売店を通じて市場に戻したと報告しています。
ただ、改造品をどうやって販売店の在庫に混ぜたのかまでは公表されていません。
また、CryptoBilisは2026年3月に新しいオーナーへ経営が引き継がれていたと、元創業者が説明しています。この売却と事件の関係を疑う声もありますが、今のところ裏づける証拠は示されていない状況です。
あいずどこで改造品が紛れ込んだのか分からない以上、ユーザー側にできるのは「自分のLedgerをどこで買ったか」を確認することです。
日本で買ったLedgerは大丈夫?
CryptoBilisはマレーシアやインドネシア、フィリピンで販売していたお店です。現地の店舗や通販サイトで買った覚えがなければ、CryptoBilisのLedgerを持っている可能性はかなり低いと思います。
ただ、日本でも改造品がまったく見つかっていないわけではありません。たとえば、研究チームのTibane Labsが、日本のAmazonとヤフオクで手に入れたLedgerを調べたところ、どちらにも似たような部品が仕込まれていたと報告しています。
Amazonの方は、Ledger公式ストアの商品ではなく、中国拠点の第三者が出品しマレーシアから発送された端末でした。なお、この端末とCryptoBilisのつながりも、まだ分かっていない状況です。
なので、大事なのはAmazonで買ったかどうかより、誰が売っていたかです。すでにAmazonで買ったLedgerを持っている人は注文履歴で、これから買いたい人は購入前の商品ページで、販売元をチェックしておきましょう。
あいずいまのところ、一番安全なのはLedger公式サイトで買うこと!
Genuine Checkに合格すれば安心?
結論からいうと、Genuine Checkに合格しても、今回の改造品は見抜けません。
Genuine Checkは、Ledgerの公式アプリ「Ledger Wallet」に端末をつないだときに行われる「正規品チェック」です。チップが本物かどうかを確かめる仕組みなので、偽物のLedgerを見分けるには今でもちゃんと役立ちます。
ただ、今回の改造品の問題は、チップ自体は本物なので、Genuine Checkでは見抜けないことです。Ledger社も、Genuine Checkは本物のチップのまま後付けされた部品までは見つけられないと説明しています。
だからこそ、Genuine Checkはこれまでどおり行いつつ、「どこで買ったか」もあわせて確認することが大事です。
今使っているLedgerはどうすればいい?
やることは、Ledgerをどこで買ったかで変わります。まずは自分がどれに当てはまるかを確認してください。
| どこで買った? | やること |
| CryptoBilis(まだ設定していない) | 電源を入れずに、Ledger公式サポートへ連絡 |
| CryptoBilis(もう使っている) | 新しい端末に資産を移す |
| Amazonなどの通販 | 注文履歴で「販売元」を確認 |
| Ledger公式サイト・国内の正規販売店 | 問題なし。いつもの安全対策を続ける |
| 中古・フリマ・オークション | 大事な資産の保管には使わない |
あいず日本で買う場合はあえて買わない限りはCryptoBilisで買うことはないはず。
CryptoBilisで買った人
まだ設定していないなら、電源を入れずにLedger公式サポートへ連絡してください。
もう使ってしまった場合は、24単語(リカバリーフレーズ)が漏れている前提で、急いで資産を移しておきましょう。
- 公式サイトなど、信頼できるところで新しいLedgerを買う
- 新しい端末で、まったく新しい24単語を作る
- 資産を全部、新しいアドレスへ送る
注意したいのは、新しいLedgerにCryptoBilisで買った端末の24単語を入力して、ウォレットを復元しないことです。
Ledgerは、24単語を入力すれば別の端末でも同じウォレットを復元できます。手軽ですが、今回はその24単語自体が犯人に知られているので、端末を新しくしても犯人は同じ資産を動かせてしまいます。手順2で「まったく新しい24単語」を作るのは、このためです。
また、CryptoBilisで買った端末を初期化して使い続けるのもやめておきましょう。改造部品が端末の中に残ったままなので、新しく作った24単語もまた盗み見られてしまいます。

Amazonなどの通販で買った人
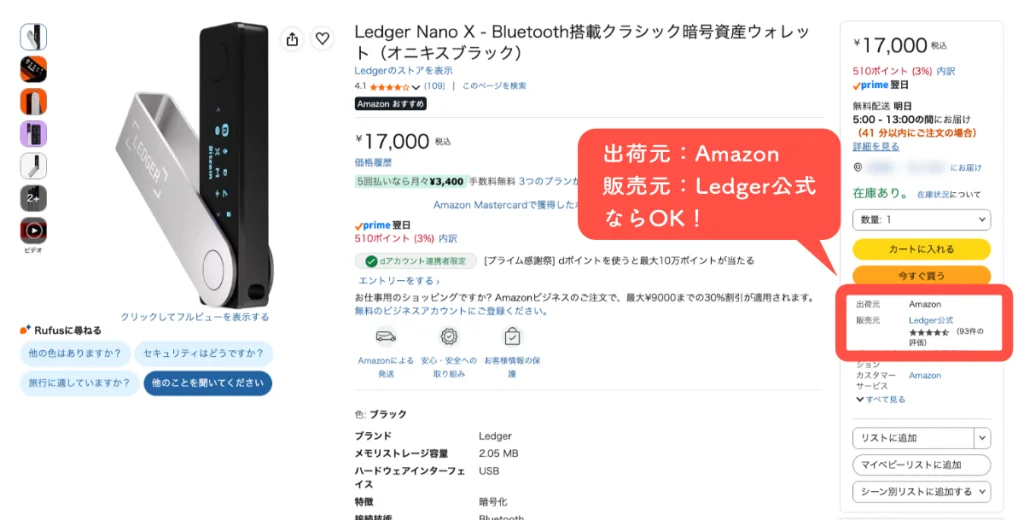
まずは注文履歴で「販売元」を確認してください。Ledger公式であれば、今回の件で慌てる必要はありません。
次のどれかに当てはまるなら、いったん使うのをやめて、Ledger公式サポートに相談するのがおすすめです。
- 販売元が正規販売店ではない、または分からない
- 海外から発送されていた
- 相場より明らかに安かった
Ledger公式サイト・国内の正規販売店で買った人
今のところ、資産を移すよう求める案内は出ていません。慌てなくて大丈夫です。
公式のLedgerアプリのLedger WalletでGenuine Checkを済ませておくことと、24単語をパソコンやスマホに入力しないこと。この基本だけ続けておけばOKです。
中古・フリマ・オークションで買った人
誰の手を通ってきたか分からない端末は、今回の件がなくてもリスクが高いです。大事な資産の保管には使わないことをおすすめします。
偽サポートや「補償」の連絡に注意
こういう事件のあとは、不安になっている人を狙った詐欺が増えがちです。
XのDMなどで「確認のため24単語を入力してください」「補償の手続きはこちら」といった連絡が来ても、応じないでください。
Ledger社が24単語を聞いてくることはありません。また、補償についてもLedger社から公式な案内は出ていません。
これからLedgerを買っても大丈夫?
結論からいうと、公式サイトなど信頼できるところで買えば、これからLedgerを買っても大丈夫だと思います。
今回の手口は、Ledger社の手を離れたあと、販売ルートの途中で端末をいじるものでした。なので、途中で人の手を通る回数が少ないルートで買えば、巻き込まれるリスクはかなり減らせます。
ただ、Ledger社自身も、どんな流通網でも改ざんを完全には防げないとしています。絶対に安全とまでは言えない点は、頭に入れておきましょう。
- Ledger公式サイトで買う
- Amazonなどで買うなら販売元がLedger公式かを確認する
- 届いたらGenuine Checkまで済ませる
なお、中古やフリマなど、相場より妙に安い端末は避けておくのが無難です。
また、保有額が少なく、取引所から移す予定もないなら、Ledgerを今すぐ買わなくても問題ありません。保有額と手間を比べて決めるのがいいと思います。
\ 安全に購入するなら公式サイトがオススメ /
よくある質問
改造されたのはどのモデル?
今のところ分かっていません。
CryptoBilisで被害が出た端末について、Ledger社はモデルを公表していません。また、日本のAmazonやヤフオクで見つかった改造品はNano Xでしたが、それ以外のモデルなら安全、という意味でもありません。
モデルで判断するより、どこで買ったかで判断した方が確実です。
ファームウェアを更新すれば改造を無効化できる?
Ledger社から、ファームウェア更新で今回の改造に対処できるという案内は出ていません。
仕込まれた部品はLedgerのOSとは別の物理的な部品なので、ソフトウェアの更新で取り除けるものではないと考えられます。
Ledger社は製品側でも追加の対策を進めているとしていますが、具体的な中身はまだ発表されていません。
自分で端末を開けて確認できる?
あまりおすすめしません。
Ledger社は、サポートページで端末の中身を確認する方法を案内しています。ただ、開けると端末が壊れる可能性があり、Ledger社自身も事前に24単語のバックアップをとっておくよう注意しています。
それに、電子部品を見慣れていない人が中を見ても、「改造されていない」と言い切るのはかなり難しいです。不安があるなら、まずは購入元を確認して、Ledger公式サポートに相談するのが確実です。
まとめ
今回の事件は、Ledgerのチップが破られたのではなく、本物の端末がユーザーの手に届く前に改造されていた、というものです。Ledger公式サイトや日本国内の正規販売店で買った人なら、慌てる必要はないと思います。
今使っている人は、まずどこで買ったかを確認して、怪しい端末で作った24単語(リカバリーフレーズ)を使い続けないこと。これから買う人は、公式サイトなど信頼できるところで買い、届いたらGenuine Checkまで済ませておきましょう。
\ 安全に購入するなら公式サイトがオススメ /